저번엔 개발자도구로 풀었다면
이번엔 웹해킹의 꽃이라는 버프스위트(Burp Suite)를 이용하여 문제풀이를 해보았다.
저번에 풀어서 User-Agent값을 변조한다는 정보를 알고 있으니 그리 어렵진 않게 풀 수 있을 거 같았다.
버프스위트는 수동으로 프락시를 설정하는 방법이 있다 그렇지만 귀찮아서 내장되어 있는 Open browser를 이용하였다
그러면 수동으로 설정하지 않아도 돼서 편한 거 같다.
프락시(Proxy)란?
- 클라이언트와 서버 사이에서 데이터를 주고받는 것을 중간(중계)에서 볼 수 있다. 이것을 가로채서 볼 수 있는 것이 Burp suite이다.
[문제풀이]
전과 패턴은 똑같다. 25에서 막혀있는 것을 User-Agent를 우회하면 되는 것인데
버프스위트에 있는 intercept off를 on으로 바꾼다

그럼 이렇게 가로챌 수 있다.
Reapter기능으로 넘긴다 (Reapter은 웹 요청을 반복적으로 수정. 재전송하면서 서버의 응답을 관찰할 수 있다.)
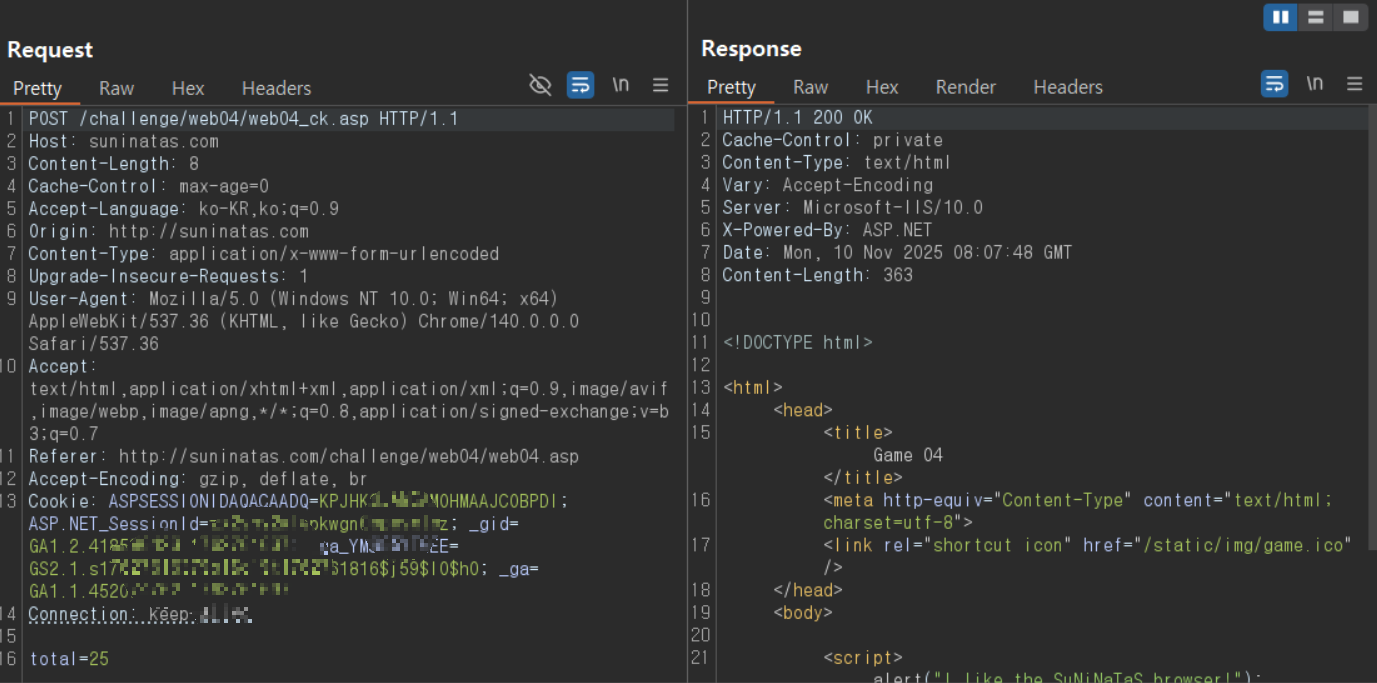
이런 식으로 요청/응답 값을 볼 수 있다.
저기에 있는 헤더 User-Agent 부분을 써니나타스 문구에 집어넣었다.
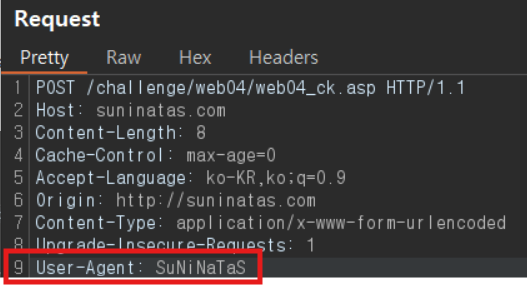
현재 25포인트이고 50포인트까지 올리려면 25번 남았으니 Send 버튼을 25번 눌러보았다.

flag 값이 나왔다.
'CTF > 써니나타스' 카테고리의 다른 글
| 써니나타스 [Web-6 문제풀이] (0) | 2025.11.14 |
|---|---|
| 써니나타스 [Web-5 문제풀이] (0) | 2025.11.12 |
| 써니나타스 [Web-4 문제풀이] (0) | 2025.11.11 |
| 써니나타스 [Web-3 문제풀이] (0) | 2025.11.10 |
| 써니나타스 [Web-2 문제풀이] (0) | 2025.11.09 |