
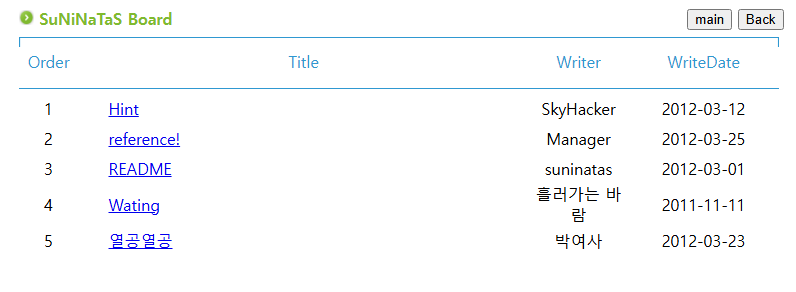
게시판 문제인 거 같다 XSS관련 문제인가? 했다
4번 5번 게시물은 그냥 평범한 게시물인 거 같았다
1번 Hint라는 게시물을 눌러보았다.
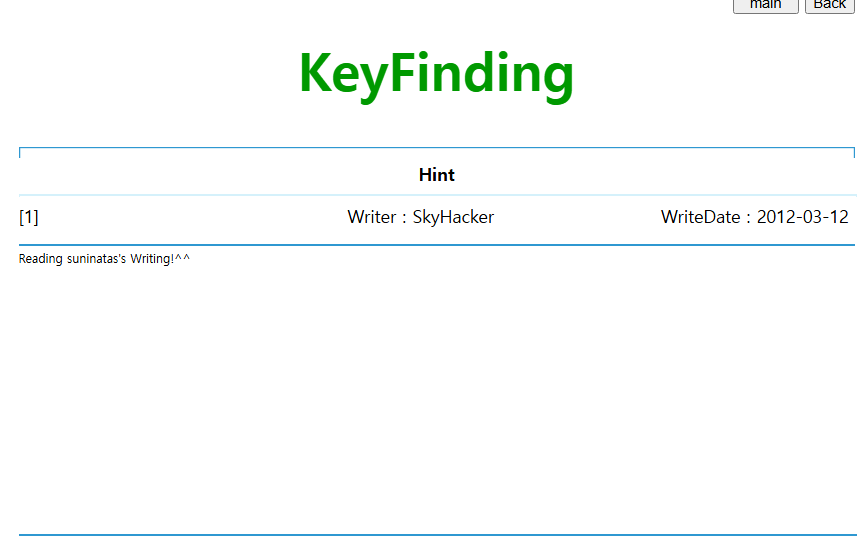
써니나타스가 쓴 글을 읽어보세요라고 되어있다.
3번 Readme 인거같았다
클릭을 하니까
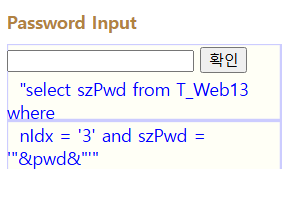
이런 문구가 나왔다
"select szPwd from T_Web13 where
nIdx = '3' and szPwd = '"&pwd&"'"
DB 데이터베이스 문자인 거 같다 소스를 분석해 보면 다음과 같다
T_Web13이 테이블인 거 같다. Select 조회 구문으로 SzPwd의 T_Web13 테이블을 조회하는 거 같다
nIdx 값의 3인 행을 찾고 szPwd값이 pwd 변수의 값과 일치하는 확인 합니다.
여기서 szPwd = ' "&pwd&" ' 부분인데 쿼리에 삽입되는 방식이고 &Pwd& 값은 동적으로 입력된 값을 의미
그렇다면 SQL Injection 취약점을 통해 문제를 풀라는 의미인 거 같음
그래서 뒤에 주석처리해서 ' OR '1' = '1 구문으로 인젝션 시도하였음.
"select szPwd from T_Web13 where nIdx = '3' and szPwd = '"&pwd&"'" ' OR '1' = '1 구문을 넣었다.
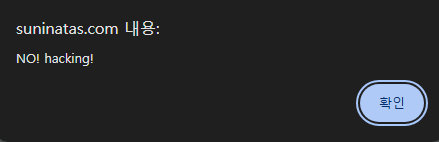
NO! hacking!이라는 문구가 뜨면서 문전박대하였다. hmm.. 혹시 필터링되어 있는 건가? 해서 ' 만 넣어봤다.
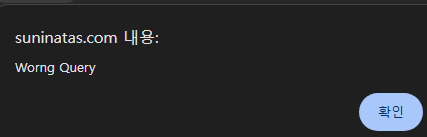
아까랑은 다른 문구가 떴다 쿼리가 잘못되었음. 이번엔 = 를 넣어보았다.
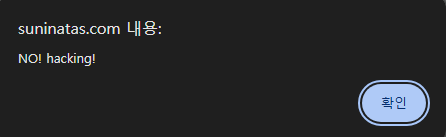
!!!? NO hacking이라는 문구가 떴다. 혹시 =가 필터링 되어 있는 건가? 그래서 = 를 우회하기 위한 기법을 알기 위해 구글링을 해보았다. =을 대체할 대입연산자인 like라는 걸 알았다. 그래서 ' OR '1' like '1 구문을 넣어보았다.
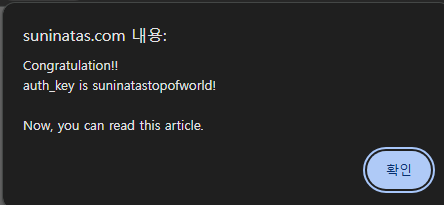
축하한다는 내용과 키를 얻었다는 내용 같다. 아 해냈구나 기뻐하던 순간
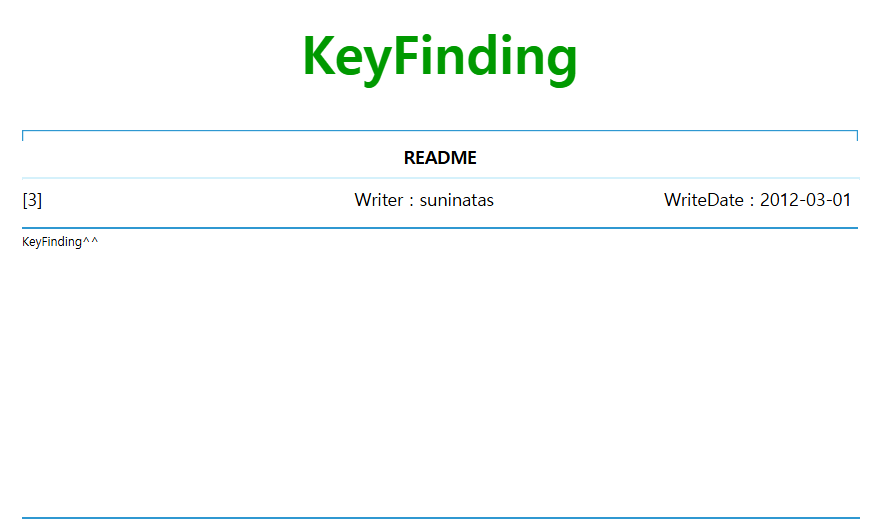
가 나왔다 처음엔 저게 flag 값인 줄 알았는데 아니라고 한다 그래서 저게 무슨 의미지 하고 10분 정도 고민에 빠졌다. 도통 모르겠어서 소스코드를 보았다. 그러던 중 한가 누가 봐도 이상해보이는 코드를 찾았다
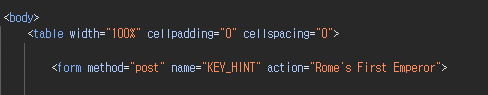
POST 메서드로 되어 있고 KEY_HINT에 Rome's First Emperor 가 있어서 혹시 몰라 아까 Password input에 넣어봤다.
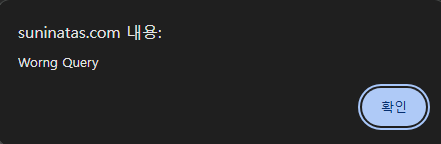
아니었던 거 같다..
Rome's First Emperor 이 단어가 먼지 몰라서 구글링을 해보았다.
이상하게 연관검색어들이 Augustus이라는 인물로 도배가 되어 있었다. 혹시 이게 FLAG 값인가? 해서 넣어봤다.
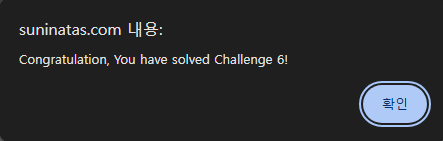
6번 문제를 풀었다는 알림 창이 떴다!!
'CTF > 써니나타스' 카테고리의 다른 글
| 써니나타스[Web-8 문제풀이] (0) | 2025.11.19 |
|---|---|
| 써니나타스[Web-7 문제풀이] (0) | 2025.11.17 |
| 써니나타스 [Web-5 문제풀이] (0) | 2025.11.12 |
| 써니나타스 [Web-4 문제풀이/Burp Suite] (0) | 2025.11.11 |
| 써니나타스 [Web-4 문제풀이] (0) | 2025.11.11 |